Сьогодні є актуальною загроза ураження вірусом для сайтів на WordPress, відомого як WP-VCD. За статистикою даний вірус уразив найбільшу кількість сайтів останнім часом, відповідно до досліджень групи Wordfence.
Зловмисники, що стоять за розробкою WP-VCD, не використовують дірки у WordPress, вони поширюють шкідливий код через піратські копії преміум шаблонів та плагінів..
ПОШИРЕННЯ ЗА ДОПОМОГОЮ ПІРАТСЬКИХ ТЕМ ТА ПЛАГІНІВ
Наразі є багато підтверджень про поширення вірусу через копію теми Eduma, це преміум шаблон із більш ніж 20000 покупок на темфоресті. Це не означає, що інші піратські копії шаблонів чи плагінів не уражені цим вірусом.

Де поширюється вірус?
Зловмисники роблять ставку на власників сайтів та вебмайстрів, які самостійно себе зламують, використовуючи піратську версію платної теми. Як видно на скріншоті нижче, дана тема розповсюджується через безліч фейкових сайтів:
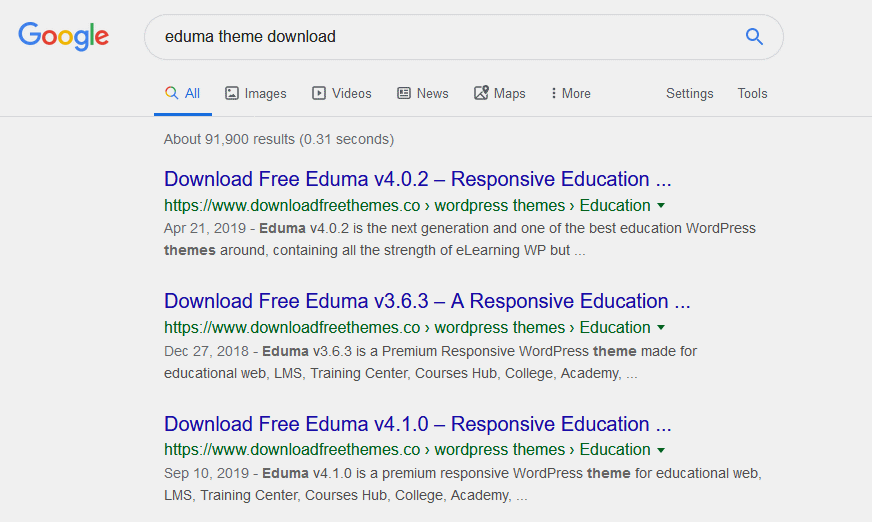
Хакери працюють з великою мережею веб-сайтів (див. Список нижче), де вони пропонують завантажувати піратські теми та плагіни:
www.freenulled.top
www.nulledzip.download
www.downloadfreethemes.co
www.downloadfreethemes.space
www.downloadnulled.pw
www.vestathemes .com
www.downloadnulled.top
www.themesfreedownload.net
www.themesfreedownload.top
www.download-freethemes.download
Чим це загрожує?
Якщо ви використали одну з цих заражених тем, зловмисники можуть отримати доступ до усіх даних вашого сайту, усіх файлів та публкацій, можуть переадресовувати ваших відвідувачів на сторонні сайти.
Ще цікаве:

Безкоштовні шаблони для WordPress
Ви придбали хостинг або тільки вирішили розпочати створення сайту для себе чи своєї справи? Ми спробуємо дещо полегшити вам задачу. Наша пропозиція З кожним замовленням хостингу, що оплачено на рік чи оплачувалось більше року, ви отримаєте невеличкий корисний сюрприз – встановлення шаблону для вордпрес на ваш новий сайт за усіма налаштуваннями, що ви побачите на демо цього шаблону. Таким чином, […]
Детальніше
Хакери масово атакують сайти WooCommerce через уразливість у плагіні Wholesale Lead Capture
Злочинці активно експлуатують критичну уразливість у популярному плагіні Wholesale Lead Capture для WooCommerce (WordPress). Проблема дозволяє зловмисникам завантажувати довільні файли на сервер без необхідності проходження автентифікації. У чому суть уразливості (CVE-2026-27540)? Вразливість отримала ідентифікатор CVE-2026-27540 та високий рейтинг небезпеки — 9.8 із 10 за шкалою CVSS. Головна причина проблеми — відсутність належної перевірки типів файлів під час обробки завантажень через […]
Детальніше
Критична вразливість All-in-One WP Migration: під загрозою понад 5 млн сайтів WordPress
Ця стаття має на меті попередити вас про CVE-2026-19949 — критичну вразливість типу SQL Injection у популярному плагіні All-in-One WP Migration and Backup для WordPress. Проблема зачіпає версії 7.109 і нижче та може бути використана неавторизованим зловмисником через функцію відновлення сайту з архіву. Розробник уже випустив виправлення. Користувачам плагіна рекомендується якнайшвидше оновити All-in-One WP Migration до версії 7.110 або новішої. […]
Детальніше