Тема для WordPress чи шаблон — це та частина вашого сайту, що відповідає за його зовнішній вигляд та, в деяких випадках, за специфічну функціональність. Шаблон для WordPress зазвичай складається з набору php-файлів, стилів CSS та скриптів JS. Кожен файл шаблону відповідає за певну частину сайту, а саме за вигляд цієї частини, зокрема файли шаблонів містять інструкції щодо того, як працюватиме та виглядатиме головна сторінка сайту, сторінка з публікаціями та категорії новин, може містити код додаткових віджетів та багато багато іншого.
Давайте по кроках пройдемо процес встановлення шаблону:
- Як обрати шаблон для сайту на WordPress
- Як встановити та активувати тему WordPress
- Як завантажити шаблон з інтернет?
- Як встановити тему з комп’ютера?
Обираємо тему
Найпростіший спосіб пошуку теми та його встановлення – це використання вбудованої в адмін-панель вордпрес функціональності, яка доступна вам в меню “Вигляд”. Переходьте в дане меню і у верхній частині екрану тисніть кнопку “Додати нову”

Перед вами з’явиться інтерфейс пошуку шаблонів, серед доступних інструментів є можливість підбору теми за параметрами (кнопка “Налаштування фільтру”), а також можливість пошуку по назві чи ключовим словам. Зауважте, пошук розрахований на використання англомовних слів.

Встановлюємо тему
Обравши потрібний шаблон, наведіть мишкою на нього і тисніть “Встановити“. Ця дія завантажить шаблон на ваш сайт і він буде доступний для активацію. Також можете обрати передперегляд, натиснувши кнопку “Переглянути“, але зі свого досвіду скажу, що дана опція не завжди показує, як все буде виглядати насправді, оскільки багато з шаблонів потребують додаткового налаштування, інструкції щодо якого зазвичай присутні на сторінках авторів цих шаблонів.

Шаблони для WordPress в інтернет
Окрім пошуку шаблонів по офіційній базі шаблонів, ви можете знайти цікаві теми в інтернет, на сайтах розробників тем чи інших інформаційних ресурсах. Наприклад, на проекті “Український WordPress” є каталог шаблонів, до багатьох з яких додано також український переклад. За таких умов ви, зазвичай, ви можете завантажити на свій комп’ютер zip-архів з шаблоном. Вміст архіву виглядає так (на прикладі шаблону hueman):
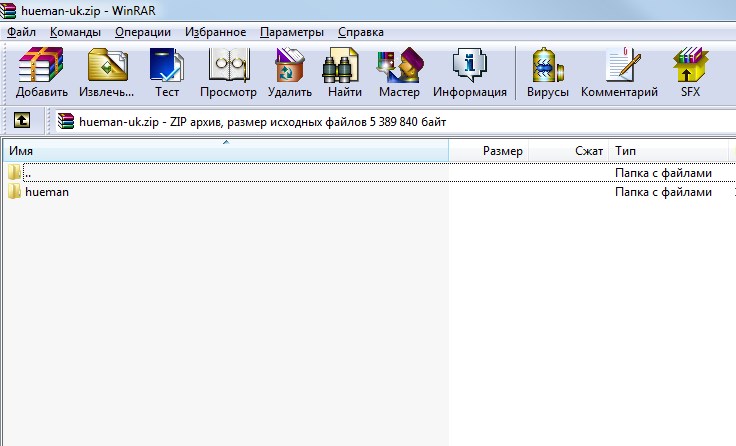
Всередині архіву присутня папка з назвою шаблону (сама назва папки не має особливого значення, зазвичай вона відповідає назві шаблону) . В папці вже знаходяться файли шаблону, серед яких обов’язково присутні файли index.php та style.css . Архів повинен містити тільки одну папку, поруч не повинно бути зайвих файлів чи інших папок.
Встановити шаблон, завантажений на комп’ютер.
Якщо ви знайшли шаблон на якомусь з сайтів і завантажили його на свій комп’ютер (зберегли zip-файл), то встановити такий шаблон можна майже аналогічним способом, що описано на початку статті. Достатньо зайти в меню “Вигляд” в адмін-панелі вордпрес, натиснути вгорі кнопку “Додати нову” і майже на тому самому місці з’явиться кнопка “Завантажити тему“. Тиснемо цю кнопку і побачимо форму для завантаження архіву з темою на сайт:

Після завантаження ви зможете активувати шаблон або скористатися аналогічною до описаної раніше функцією “передперегляду“.
Завжди раді вашим коментарям та зауваженням!
Ще цікаве:

Безкоштовні шаблони для WordPress
Ви придбали хостинг або тільки вирішили розпочати створення сайту для себе чи своєї справи? Ми спробуємо дещо полегшити вам задачу. Наша пропозиція З кожним замовленням хостингу, що оплачено на рік чи оплачувалось більше року, ви отримаєте невеличкий корисний сюрприз – встановлення шаблону для вордпрес на ваш новий сайт за усіма налаштуваннями, що ви побачите на демо цього шаблону. Таким чином, […]
Детальніше
Хакери масово атакують сайти WooCommerce через уразливість у плагіні Wholesale Lead Capture
Злочинці активно експлуатують критичну уразливість у популярному плагіні Wholesale Lead Capture для WooCommerce (WordPress). Проблема дозволяє зловмисникам завантажувати довільні файли на сервер без необхідності проходження автентифікації. У чому суть уразливості (CVE-2026-27540)? Вразливість отримала ідентифікатор CVE-2026-27540 та високий рейтинг небезпеки — 9.8 із 10 за шкалою CVSS. Головна причина проблеми — відсутність належної перевірки типів файлів під час обробки завантажень через […]
Детальніше
Критична вразливість All-in-One WP Migration: під загрозою понад 5 млн сайтів WordPress
Ця стаття має на меті попередити вас про CVE-2026-19949 — критичну вразливість типу SQL Injection у популярному плагіні All-in-One WP Migration and Backup для WordPress. Проблема зачіпає версії 7.109 і нижче та може бути використана неавторизованим зловмисником через функцію відновлення сайту з архіву. Розробник уже випустив виправлення. Користувачам плагіна рекомендується якнайшвидше оновити All-in-One WP Migration до версії 7.110 або новішої. […]
Детальніше